
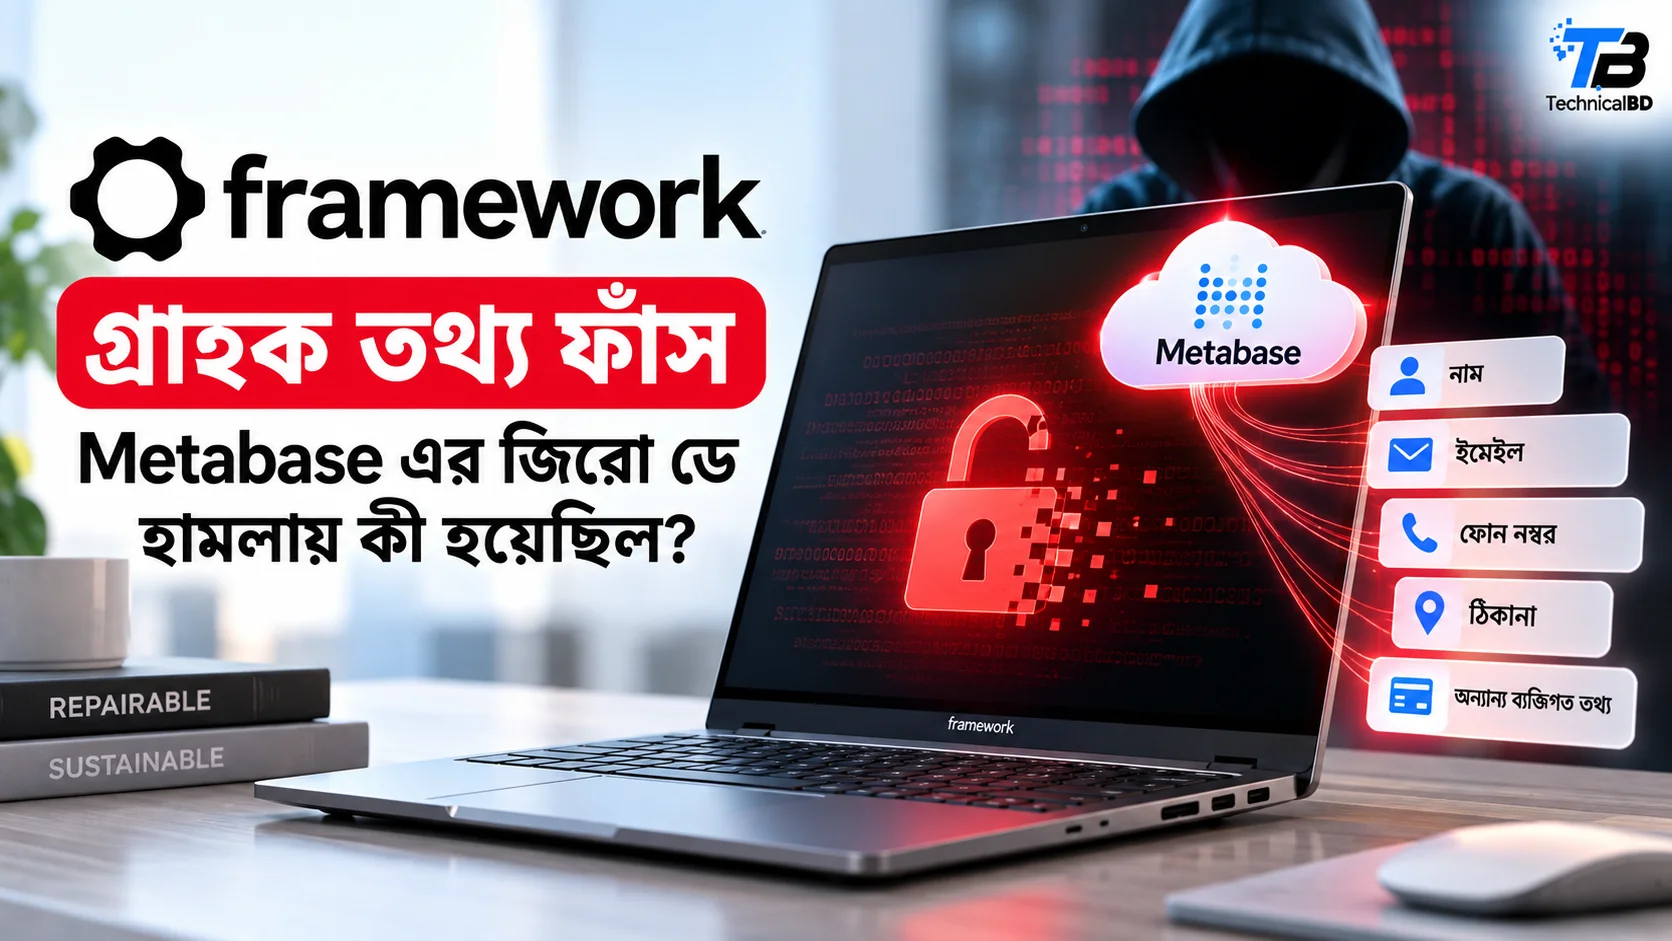
Framework ল্যাপটপ ব্যবহারকারীদের জন্য ২০২৬ সালের আগস্টে উদ্বেগজনক খবর আসে। প্রতিষ্ঠানটির গ্রাহকদের নাম, ইমেইল, ফোন নম্বর ও ঠিকানাসহ ব্যক্তিগত তথ্য তৃতীয় পক্ষের একটি ব্যবস্থায় সাইবার হামলার কারণে ফাঁস হয়েছিল।
ঘটনাটি Framework এর মূল ওয়েবসাইট বা ল্যাপটপ হ্যাক হওয়ার কারণে ঘটেনি। প্রতিষ্ঠানটি ব্যবসায়িক তথ্য বিশ্লেষণের জন্য Metabase ব্যবহার করত, আর সেই Metabase Cloud ব্যবস্থাতেই আক্রমণকারী একটি অজানা নিরাপত্তা দুর্বলতা কাজে লাগায়।
Metabase এর অফিসিয়াল ঘটনার বিবরণ অনুযায়ী, ৩ আগস্ট ২০২৬ অস্বাভাবিক কার্যক্রম শনাক্ত হওয়ার পর তদন্ত শুরু হয়। পরে দেখা যায়, আক্রমণকারী একটি জিরো ডে দুর্বলতা ব্যবহার করে সক্রিয় session তৈরি করতে সক্ষম হয়েছিল।
Framework গ্রাহকদের কোন তথ্য ফাঁস হয়েছিল
Framework এর তদন্ত অনুযায়ী, আক্রমণকারী গ্রাহকের পূর্ণ নাম, ইমেইল ঠিকানা, login IP, বিলিং ও পণ্য পাঠানোর ঠিকানা, ফোন নম্বর এবং কিছু ক্ষেত্রে প্রতিষ্ঠানের নাম দেখতে সক্ষম হয়েছিল।
ব্যবসায়িক গ্রাহকদের ক্ষেত্রে VAT এবং EIN এর মতো বাড়তি তথ্যও আক্রান্ত হতে পারে বলে প্রতিবেদনে উল্লেখ রয়েছে। তবে Framework জানিয়েছে, গ্রাহকদের payment card বা অর্থ পরিশোধের তথ্য এই ঘটনার অংশ ছিল না।
এ ধরনের তথ্য ফাঁস হওয়ার পর সবচেয়ে বড় ঝুঁকি সরাসরি ব্যাংক কার্ড চুরি নয়, বরং লক্ষ্যভিত্তিক phishing। অপরাধীর কাছে নাম, ইমেইল ও ঠিকানা থাকলে প্রতারণামূলক বার্তাকে অনেক বেশি বিশ্বাসযোগ্য দেখানো সম্ভব।
এই কারণে গুরুত্বপূর্ণ account এ শুধু সাধারণ password এর ওপর নির্ভর না করাই ভালো। TechnicalBD এর Google Password Manager এ passkey ব্যবহারের নির্দেশনা থেকে আরও নিরাপদভাবে account সুরক্ষার পদ্ধতি জানা যাবে।
হামলাটি কীভাবে সম্ভব হয়েছিল
Metabase জানিয়েছে, আক্রান্ত সংস্করণে এমন দুর্বলতা ছিল যার মাধ্যমে আক্রমণকারী authentication এড়িয়ে administrator পর্যায়ের প্রবেশাধিকার পাওয়ার সুযোগ তৈরি করতে পারত। এরপর সংযুক্ত database থেকে তথ্য পড়া বা রপ্তানি করাও সম্ভব ছিল।
প্রতিষ্ঠানটি দ্রুত আক্রান্ত endpoint বন্ধ করে, দুর্বলতার patch তৈরি করে এবং Metabase Cloud ব্যবহারকারীদের ব্যবস্থা হালনাগাদ করে। নিজের server এ Metabase চালানো ব্যবহারকারীদেরও দ্রুত নিরাপদ সংস্করণে হালনাগাদের পরামর্শ দেওয়া হয়।
জিরো ডে দুর্বলতা কতটা বিপজ্জনক হতে পারে তার আরেকটি উদাহরণ TechnicalBD এর Zoom এর জিরো ডে নিরাপত্তা ত্রুটি বিষয়ক প্রতিবেদনে পাওয়া যাবে, যেখানে অজানা দুর্বলতা ব্যবহারের ঝুঁকি ব্যাখ্যা করা হয়েছে।
তৃতীয় পক্ষের সেবাও বড় নিরাপত্তা ঝুঁকি
Framework এর ঘটনাটি দেখায়, কোনো প্রতিষ্ঠানের নিজস্ব ব্যবস্থা নিরাপদ থাকলেও তাদের ব্যবহৃত বাইরের সেবা আক্রান্ত হলে গ্রাহকের তথ্য ঝুঁকিতে পড়তে পারে। আধুনিক প্রযুক্তি প্রতিষ্ঠানে এমন তৃতীয় পক্ষের নির্ভরতা খুব সাধারণ।
Server ব্যবস্থাপনার ক্ষেত্রেও একই সমস্যা দেখা যায়। TechnicalBD এর BMC নিরাপত্তা দুর্বলতা বিষয়ক প্রতিবেদনে দেখানো হয়েছে, দূরবর্তী ব্যবস্থাপনার ছোট একটি দুর্বলতাও পুরো server অবকাঠামোর জন্য বড় ঝুঁকি তৈরি করতে পারে।
একই কারণে database এবং server নিরাপত্তায় দীর্ঘদিনের দুর্বলতাও গুরুত্ব দিয়ে দেখা প্রয়োজন। Redis database এ TeamPCP হামলার প্রতিবেদন দেখায়, পুরোনো দুর্বল ব্যবস্থা অপরাধীরা কত দীর্ঘ সময় কাজে লাগাতে পারে।
Framework গ্রাহকদের এখন কী করা উচিত
Framework এর ঘটনায় password বা payment card সরাসরি ফাঁস হওয়ার তথ্য পাওয়া যায়নি। তাই শুধু এই ঘটনার কারণে সব password পরিবর্তন বাধ্যতামূলক নয়, তবে সন্দেহজনক email, call এবং account login সম্পর্কে সতর্ক থাকা জরুরি।
Framework এর নাম ব্যবহার করে order verification, refund অথবা account security এর অজুহাতে কোনো link পাঠানো হলে সরাসরি সেই link না খোলাই ভালো। পরিবর্তে নিজে Framework এর অফিসিয়াল website খুলে account পরীক্ষা করা নিরাপদ।
কম্পিউটার ও ফোন নিয়মিত হালনাগাদ রাখাও সমান গুরুত্বপূর্ণ। TechnicalBD এর iOS ও macOS নিরাপত্তা হালনাগাদ বিষয়ক প্রতিবেদনে প্রায় ৩০টি দুর্বলতা সংশোধনের উদাহরণ দেখানো হয়েছে।
Framework কী পদক্ষেপ নিয়েছিল
Framework জানিয়েছিল, Metabase এর কাছ থেকে খবর পাওয়ার পর তারা দেওয়া log পরীক্ষা করে আক্রমণকারীর প্রবেশ নিশ্চিত করে। প্রতিষ্ঠানটি প্রয়োজনীয় নিয়ন্ত্রক সংস্থাকেও জানানোর প্রক্রিয়া শুরু করে এবং গ্রাহকদের সরাসরি সতর্কবার্তা পাঠায়।
Metabase পরবর্তী সময়ে ঘটনার বিস্তারিত প্রকাশ করে জানায়, তারা তৃতীয় পক্ষের incident response এবং ফরেনসিক প্রতিষ্ঠানের সাহায্য নিয়েছে। পাশাপাশি একই ধরনের অন্য দুর্বলতাও পরীক্ষা করে বাড়তি নিরাপত্তা সংশোধন প্রকাশ করা হয়েছে।
শেষ কথা
Framework এর তথ্য ফাঁসের ঘটনা সরাসরি তাদের ল্যাপটপের নিরাপত্তা ভেঙে যাওয়ার ঘটনা ছিল না। মূল সমস্যা ছিল ব্যবহৃত Metabase Cloud ব্যবস্থার জিরো ডে দুর্বলতা, যার মাধ্যমে গ্রাহকের ব্যক্তিগত তথ্য দেখা হয়েছিল।
ঘটনাটি মনে করিয়ে দেয়, একটি প্রতিষ্ঠানের নিরাপত্তা শুধু তাদের নিজস্ব server এর ওপর নির্ভর করে না। যেসব বাইরের প্রতিষ্ঠান গ্রাহকের তথ্য সংরক্ষণ বা বিশ্লেষণ করে, তাদের নিরাপত্তাও সমান গুরুত্বপূর্ণ।
