
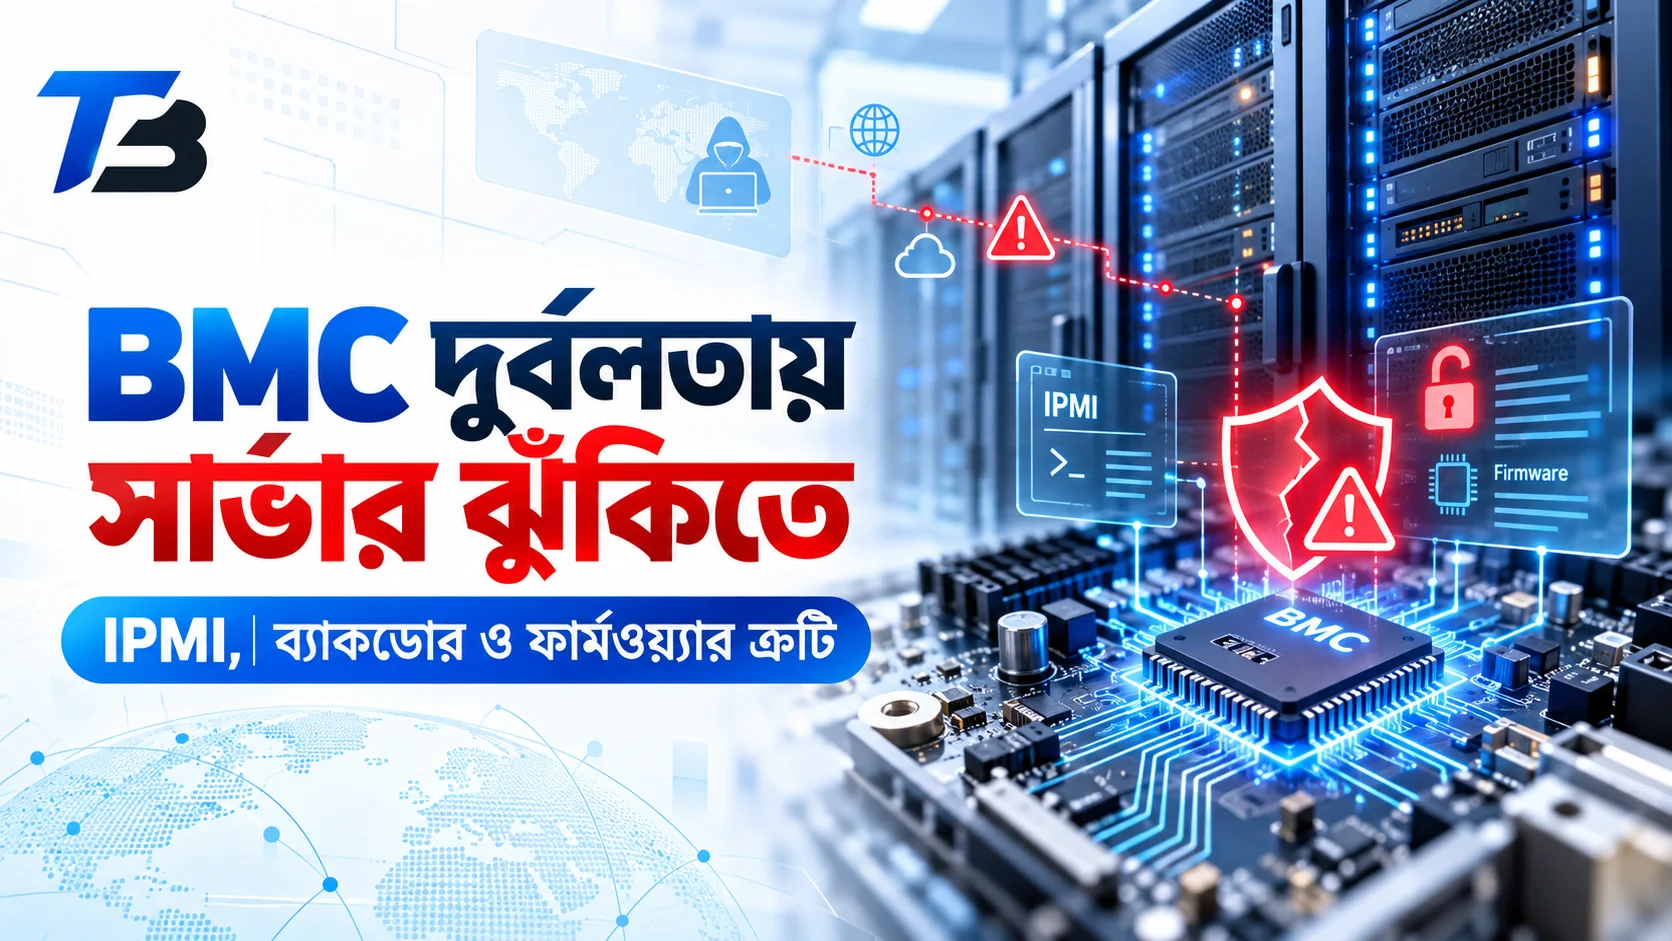
এন্টারপ্রাইজ সার্ভারের এমন একটি অংশে গুরুতর নিরাপত্তা ঝুঁকি পাওয়া গেছে, যেটি সাধারণ অপারেটিং সিস্টেমের বাইরেও স্বাধীনভাবে কাজ করতে পারে। Baseboard Management Controller বা BMC আক্রান্ত হলে আক্রমণকারী সার্ভারের ব্যবস্থাপনা ব্যবস্থা, কনসোল এবং হার্ডওয়্যার নিয়ন্ত্রণের মতো সংবেদনশীল অংশে পৌঁছানোর সুযোগ পেতে পারে।
সার্ভার নিরাপত্তায় ইন্টারনেটে সরাসরি উন্মুক্ত ব্যবস্থাপনা সেবা কতটা ঝুঁকিপূর্ণ হতে পারে, তার আরেকটি উদাহরণ TechnicalBD এর TeamPCP এর দীর্ঘদিনের Redis সার্ভার হামলা নিয়ে প্রতিবেদনে দেখা গেছে। সেখানেও অসুরক্ষিত সার্ভার সরাসরি ইন্টারনেটে উন্মুক্ত থাকার বিষয়টি বড় ঝুঁকি হিসেবে উঠে এসেছে।
BMC কী এবং কেন এত গুরুত্বপূর্ণ
BMC হলো সার্ভারের মাদারবোর্ডে থাকা একটি স্বতন্ত্র নিয়ন্ত্রণ ব্যবস্থা। এটি নিজের ফার্মওয়্যার, নেটওয়ার্ক সংযোগ এবং ব্যবস্থাপনা সুবিধা নিয়ে মূল অপারেটিং সিস্টেমের বাইরে কাজ করতে পারে।
প্রশাসকেরা BMC ব্যবহার করে দূর থেকে সার্ভার চালু বা বন্ধ করা, পুনরায় চালু করা, হার্ডওয়্যারের অবস্থা দেখা এবং দূরবর্তী কনসোল ব্যবহার করতে পারেন। এমনকি মূল সার্ভার বন্ধ থাকলেও অনেক ক্ষেত্রে BMC সক্রিয় থাকে।
runZero এর BMC নিরাপত্তা গবেষণায় বলা হয়েছে, আধুনিক এন্টারপ্রাইজ সার্ভারের BMC আলাদা প্রসেসর, আলাদা ফার্মওয়্যার এবং অনেক ক্ষেত্রে আলাদা নেটওয়ার্ক সংযোগ নিয়ে চলে। ফলে এটি মূল সার্ভারের পাশাপাশি আরেকটি গুরুত্বপূর্ণ আক্রমণের ক্ষেত্র তৈরি করে।
runZero এর গবেষণায় কী পাওয়া গেছে
runZero OpenBMC, Supermicro IPMI, HPE iLO, Dell iDRAC, AMI MegaRAC, H3C HDM এবং Fujitsu সহ বিভিন্ন BMC বাস্তবায়ন নিয়ে নিরাপত্তা গবেষণা করেছে।
প্রতিষ্ঠানটির গবেষণা অনুযায়ী, BMC এর নিরাপত্তা সমস্যা শুধু পুরোনো কোনো ত্রুটিতে সীমাবদ্ধ নয়। ২০২৬ সালেও নতুন দুর্বলতা পাওয়া গেছে এবং সেগুলোর কিছু পরিচয় যাচাই পাশ কাটানো বা অধিক অনুমতি পাওয়ার সুযোগ তৈরি করতে পারে।
runZero এর প্রকাশিত BMC গবেষণা দেখায়, এই ব্যবস্থাগুলো সার্ভারের মূল অপারেটিং সিস্টেম থেকে স্বাধীন হওয়ায় সফল আক্রমণ বিশেষভাবে ঝুঁকিপূর্ণ হতে পারে।
OpenBMC তে নতুন গুরুত্বপূর্ণ দুর্বলতা
২০২৬ সালের সেপ্টেম্বরে runZero OpenBMC এর IPMI বাস্তবায়নে CVE 2026 16140 এবং CVE 2026 16141 সম্পর্কিত বিস্তারিত প্রকাশ করে।
CVE 2026 16141 মূলত RMCP+ সেশন তৈরির প্রক্রিয়ার একটি পরিচয় যাচাই দুর্বলতা। নির্দিষ্ট পরিস্থিতিতে এটি পরিচয় যাচাই পাশ কাটানোর সুযোগ তৈরি করতে পারে।
অন্য দুর্বলতাটি সীমিত অনুমতিসম্পন্ন ব্যবহারকারীর ক্ষমতা বাড়িয়ে দেওয়ার ঝুঁকির সঙ্গে সম্পর্কিত। একই ধরনের কোড বিভিন্ন নির্মাতার পণ্যে ব্যবহৃত হওয়ায় একটি সমস্যা একাধিক হার্ডওয়্যার ব্যবস্থায় প্রভাব ফেলতে পারে।
সফটওয়্যারের একটি দুর্বলতা কত দ্রুত বড় নিরাপত্তা সমস্যায় পরিণত হতে পারে, সেটির আরেকটি উদাহরণ TechnicalBD এর Zoomsday নামে পরিচিত Zoom নিরাপত্তা ত্রুটি নিয়ে প্রতিবেদনে দেখা গেছে। সেখানে AI ব্যবহার করে জটিল দুর্বলতা বিশ্লেষণের গতিও আলোচনায় এসেছে।
IPMI কেন এত গুরুত্বপূর্ণ
অনেক BMC তে Intelligent Platform Management Interface বা IPMI ব্যবহার করা হয়। এটি মূল সার্ভার সচল না থাকলেও দূর থেকে হার্ডওয়্যার ব্যবস্থাপনার সুযোগ দেয়।
IPMI নিরাপত্তা নিয়ে উদ্বেগ নতুন নয়। ২০১৩ সাল থেকেই এর পরিচয় যাচাই ও পাসওয়ার্ড ব্যবস্থাপনা সম্পর্কিত দুর্বলতা নিয়ে গবেষণা প্রকাশিত হয়েছে।
runZero বলছে, BMC প্রায়ই প্রতিষ্ঠানের সাধারণ সম্পদ তালিকার বাইরে থেকে যায়। ফলে নিরাপত্তা দল মূল সার্ভার পর্যবেক্ষণ করলেও আলাদা ব্যবস্থাপনা ইন্টারফেস নজর এড়িয়ে যেতে পারে।
Supermicro BMC তেও গুরুতর ত্রুটি
Supermicro ২০২৬ সালে নিজেদের BMC ফার্মওয়্যার সম্পর্কিত একাধিক নিরাপত্তা সতর্কতা প্রকাশ করেছে।
Supermicro এর জুন ২০২৬ নিরাপত্তা সতর্কতায় CVE 2026 3820 নামের একটি উচ্চ ঝুঁকির Command Injection ত্রুটির কথা বলা হয়েছে। নির্দিষ্ট আক্রান্ত সিস্টেমে প্রয়োজনীয় অনুমতি থাকা আক্রমণকারী বিশেষ ইনপুট ব্যবহার করে অনাকাঙ্ক্ষিত নির্দেশ চালাতে পারে।
এর সম্ভাব্য প্রভাবের মধ্যে সেবা বন্ধ করে দেওয়া, ক্ষতিকর কোড চালানো এবং BMC স্থায়ীভাবে আক্রান্ত হওয়ার ঝুঁকি রয়েছে। Supermicro আক্রান্ত মাদারবোর্ডগুলোর জন্য নতুন BMC ফার্মওয়্যার প্রকাশ করেছে।
এরপর Supermicro এর জুলাই ২০২৬ নিরাপত্তা সতর্কতায় CVE 2026 3821 নামের আরেকটি উচ্চ ঝুঁকির ত্রুটি প্রকাশ করা হয়। এটি নির্দিষ্ট BMC এর SMASH সেবায় ক্ষতিকর কোড চালানোর সুযোগ তৈরি করতে পারে।
BMC আক্রান্ত হলে শুধু অপারেটিং সিস্টেম বদলালেই যথেষ্ট নাও হতে পারে
BMC এর সবচেয়ে বড় ঝুঁকির জায়গা এখানেই। Windows, Linux বা অন্য কোনো অপারেটিং সিস্টেম নতুন করে ইনস্টল করলেও BMC আলাদা ফার্মওয়্যারে চলতে থাকে।
অর্থাৎ কোনো আক্রমণকারী যদি BMC স্তরে স্থায়ী পরিবর্তন করতে পারে, শুধু মূল অপারেটিং সিস্টেম পুনরায় ইনস্টল করলেই সমস্যা পুরোপুরি সমাধান নাও হতে পারে।
এই কারণে BMC নিরাপত্তা সাধারণ সফটওয়্যার আপডেটের পাশাপাশি আলাদাভাবে পরিচালনা করা প্রয়োজন।
ইন্টারনেটে BMC উন্মুক্ত রাখা কেন বিপজ্জনক
BMC বা IPMI ব্যবস্থাপনা ইন্টারফেস সরাসরি পাবলিক ইন্টারনেটে উন্মুক্ত রাখা উচিত নয়। বাইরে থেকে পৌঁছানো গেলে আক্রমণকারীরা ব্যবস্থাপনা সেবা শনাক্ত করে পরিচিত বা নতুন দুর্বলতা পরীক্ষা করার সুযোগ পেতে পারে।
একই ধরনের সমস্যার বাস্তব উদাহরণ TechnicalBD এর TeamPCP Redis সার্ভার হামলা নিয়ে প্রতিবেদনে পাওয়া যায়। সেখানে ইন্টারনেটে উন্মুক্ত ও দুর্বলভাবে সুরক্ষিত Redis ব্যবস্থা দীর্ঘ সময় ধরে হামলার লক্ষ্য হয়েছিল।
BMC এর ক্ষেত্রে ঝুঁকি আরও সংবেদনশীল, কারণ এটি সরাসরি সার্ভারের হার্ডওয়্যার ব্যবস্থাপনার সঙ্গে যুক্ত।
ডেটা সেন্টারে BMC নিরাপত্তার গুরুত্ব আরও বাড়ছে
আধুনিক ডেটা সেন্টারে কম সংখ্যক শক্তিশালী সার্ভারে আগের তুলনায় অনেক বেশি কাজ চালানো সম্ভব হচ্ছে। ফলে একটি সার্ভার আক্রান্ত হলেও তার প্রভাব আগের তুলনায় বড় হতে পারে।
TechnicalBD এর AMD EPYC দিয়ে ১০০ সার্ভারের কাজ ১৪টিতে নামিয়ে আনার হিসাব নিয়ে প্রতিবেদনে দেখা গেছে, নতুন প্রসেসরের মাধ্যমে একই কাজ অনেক কম সার্ভারে চালানোর চেষ্টা করছে ডেটা সেন্টারগুলো।
এ ধরনের ঘন অবকাঠামোতে BMC ব্যবস্থাপনা স্তর নিরাপদ রাখা আরও গুরুত্বপূর্ণ, কারণ একটি শক্তিশালী সার্ভারের নিয়ন্ত্রণ হারানো মানে একই সঙ্গে বড় পরিমাণ কাজ ঝুঁকিতে পড়া।
AI অবকাঠামোতেও শুধু GPU যথেষ্ট নয়
বর্তমানে AI অবকাঠামো তৈরিতে শক্তিশালী GPU নিয়ে সবচেয়ে বেশি আলোচনা হলেও সার্ভার, নেটওয়ার্ক, স্টোরেজ, বিদ্যুৎ এবং শীতলীকরণ ব্যবস্থাও সমান গুরুত্বপূর্ণ।
TechnicalBD এর ASUS এর AI অবকাঠামো বিশ্লেষণে দেখানো হয়েছে, বড় AI ব্যবস্থা চালাতে শুধু GPU নয়, পুরো ডেটা সেন্টার অবকাঠামো একসঙ্গে কাজ করতে হয়।
এই অবকাঠামোর সার্ভারগুলো পরিচালনার জন্য BMC ব্যবহৃত হলে সেটির নিরাপত্তাও AI ব্যবস্থার সামগ্রিক সুরক্ষার অংশ হয়ে যায়।
প্রতিষ্ঠানগুলোর কী করা উচিত
প্রথমে প্রতিষ্ঠানের নেটওয়ার্কে কতগুলো BMC রয়েছে এবং কোনগুলো ইন্টারনেট থেকে প্রবেশযোগ্য, তার পরিষ্কার তালিকা তৈরি করা প্রয়োজন। পুরোনো সার্ভার বা দীর্ঘদিন ব্যবহৃত হার্ডওয়্যারের ব্যবস্থাপনা ইন্টারফেস সহজেই নজর এড়িয়ে যেতে পারে।
এরপর প্রতিটি প্রস্তুতকারকের সর্বশেষ BMC ফার্মওয়্যার ও নিরাপত্তা সতর্কতা নিয়মিত পরীক্ষা করা উচিত। Supermicro এর মতো নির্মাতা যখন নির্দিষ্ট দুর্বলতার জন্য সংশোধিত ফার্মওয়্যার প্রকাশ করে, তখন আক্রান্ত সিস্টেম দ্রুত হালনাগাদ করা প্রয়োজন।
BMC ব্যবস্থাপনা নেটওয়ার্ককে মূল কাজের নেটওয়ার্ক থেকে আলাদা রাখা ভালো। প্রয়োজন ছাড়া IPMI বা অন্য দূরবর্তী ব্যবস্থাপনা সেবা পাবলিক ইন্টারনেটে প্রকাশ করা উচিত নয়।
ডিফল্ট ব্যবহারকারীর নাম ও পাসওয়ার্ড পরিবর্তন, শক্তিশালী পরিচয় যাচাই এবং প্রশাসনিক অনুমতি সীমিত করাও গুরুত্বপূর্ণ।
একই সঙ্গে BMC লগ ও নেটওয়ার্ক যোগাযোগ নিয়মিত পর্যবেক্ষণ করা উচিত, যাতে অস্বাভাবিক প্রবেশ বা পরিবর্তন দ্রুত শনাক্ত করা যায়।
শেষ কথা
BMC সাধারণ ব্যবহারকারীর চোখে প্রায় অদৃশ্য একটি প্রযুক্তি হলেও ডেটা সেন্টার পরিচালনার ক্ষেত্রে এর ক্ষমতা অত্যন্ত বেশি। সার্ভার বন্ধ থাকলেও দূর থেকে নিয়ন্ত্রণের সুবিধাই এটিকে কার্যকর করে, আবার একই কারণে আক্রমণকারীর কাছেও এটি মূল্যবান লক্ষ্য।
runZero এর সাম্প্রতিক BMC গবেষণা এবং Supermicro এর নিরাপত্তা সতর্কতাগুলো দেখায়, এই ব্যবস্থাপনা স্তরের নিরাপত্তাকে আর কম গুরুত্বপূর্ণ বিষয় হিসেবে দেখা উচিত নয়।
যেসব প্রতিষ্ঠান সার্ভার পরিচালনা করে, তাদের BMC তালিকা তৈরি করা, ইন্টারনেটে উন্মুক্ত ব্যবস্থাপনা ইন্টারফেস বন্ধ করা, আলাদা ব্যবস্থাপনা নেটওয়ার্ক ব্যবহার করা এবং প্রস্তুতকারকের সর্বশেষ ফার্মওয়্যার নিয়মিত প্রয়োগ করা প্রয়োজন।
পোস্টটি সর্বশেষ হালনাগাদ করা হয়েছে: ২৬ সেপ্টেম্বর ২০২৬
