
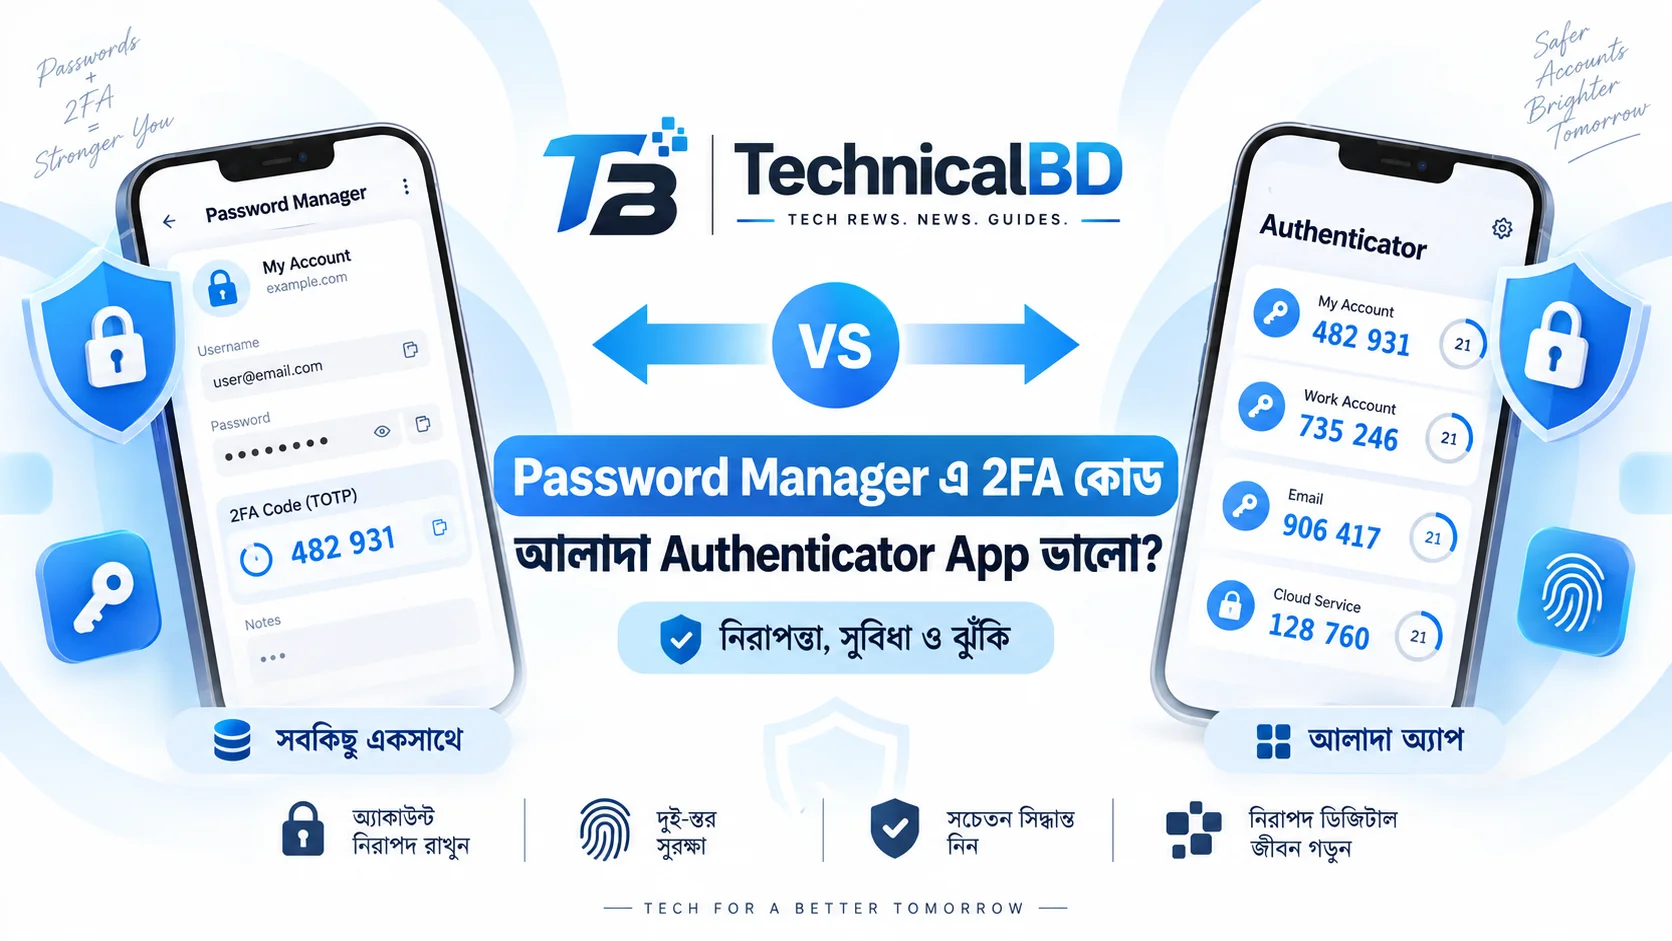
একটি অ্যাকাউন্টের পাসওয়ার্ড এবং 2FA কোড একই Password Manager এ রাখলে লগইন করা অনেক সহজ হয়। কিন্তু সুবিধার পাশাপাশি নিরাপত্তার দিক থেকে একটি গুরুত্বপূর্ণ প্রশ্নও তৈরি হয়, দুটো তথ্য একই জায়গায় রাখা কতটা নিরাপদ?
NIST এর অফিসিয়াল নিরাপত্তা নির্দেশনা অনুযায়ী, সময়ভিত্তিক একবার ব্যবহারযোগ্য কোড বা OTP একটি স্বীকৃত প্রমাণীকরণ পদ্ধতি। তবে সাধারণ OTP পদ্ধতি ফিশিং প্রতিরোধী নয়।
অনলাইন অ্যাকাউন্ট সুরক্ষার গুরুত্ব বোঝার জন্য TechnicalBD এর [Zoom নিরাপত্তা ত্রুটি সম্পর্কিত প্রতিবেদন] Zoom নিরাপত্তা ত্রুটি সম্পর্কিত প্রতিবেদন থেকেও বাস্তব ঝুঁকি সম্পর্কে ধারণা পাওয়া যায়।
Password Manager কীভাবে 2FA কোড তৈরি করে
অনেক আধুনিক Password Manager এখন পাসওয়ার্ডের পাশাপাশি সময়ভিত্তিক একবার ব্যবহারযোগ্য কোড সংরক্ষণ ও তৈরি করতে পারে। এতে আলাদা Authenticator App খুলে কোড কপি করার প্রয়োজন অনেক ক্ষেত্রে থাকে না।
1Password এর অফিসিয়াল নির্দেশনা অনুযায়ী, ব্যবহারকারী কোনো ওয়েবসাইটে দুই ধাপের যাচাই চালু করার সময় QR Code স্ক্যান করে সেই অ্যাকাউন্টের একবার ব্যবহারযোগ্য কোড 1Password এ সংরক্ষণ করতে পারেন।
পরবর্তীতে ব্যবহারকারীর নাম ও পাসওয়ার্ড পূরণ করার পাশাপাশি 1Password সেই একবার ব্যবহারযোগ্য কোডও স্বয়ংক্রিয়ভাবে পূরণ করতে পারে। ফলে প্রতিবার অন্য অ্যাপ খুলে কোড খোঁজার দরকার হয় না।
Bitwarden এও একই সুবিধা রয়েছে
Bitwarden এর Password Manager এর মধ্যেও একটি সমন্বিত Authenticator রয়েছে। এটি সংরক্ষিত গোপন চাবির ভিত্তিতে নির্দিষ্ট সময় পরপর নতুন যাচাই কোড তৈরি করতে পারে।
Bitwarden এর তথ্য অনুযায়ী, সাধারণভাবে ছয় সংখ্যার কোড তৈরি হয় এবং প্রচলিত ব্যবস্থায় প্রায় ৩০ সেকেন্ড পর কোড বদলে যায়। ব্যবহারকারী চাইলে আলাদা Bitwarden Authenticator App ও ব্যবহার করতে পারেন।
সাইবার নিরাপত্তায় শুধু ব্যক্তিগত অ্যাকাউন্ট নয়, ভুলভাবে সুরক্ষিত সার্ভারও বড় ঝুঁকি তৈরি করতে পারে। এ বিষয়ে আমাদের [TeamPCP এবং Redis হামলা সম্পর্কিত প্রতিবেদন] TeamPCP এবং Redis হামলা সম্পর্কিত প্রতিবেদন পড়তে পারেন।
একই জায়গায় পাসওয়ার্ড ও কোড রাখার সুবিধা
Password Manager এ পাসওয়ার্ডের সঙ্গে 2FA কোড রাখার সবচেয়ে বড় সুবিধা হলো ব্যবহার সহজ হওয়া। একটি নিরাপদ ভল্ট খুললেই লগইনের প্রয়োজনীয় তথ্য এক জায়গায় পাওয়া যায়।
এতে আলাদা Authenticator App থেকে কোড দেখে আবার ওয়েবসাইটে ফিরে আসার প্রয়োজন কমে। নিয়মিত বহু অ্যাকাউন্ট ব্যবহারকারীদের জন্য এই ব্যবস্থা যথেষ্ট সময় বাঁচাতে পারে।
1Password এবং Bitwarden উভয় প্রতিষ্ঠানের অফিসিয়াল নথিতেই Password Manager থেকে সরাসরি একবার ব্যবহারযোগ্য কোড তৈরি ও পূরণ করার সুবিধা নিশ্চিত করা হয়েছে।
আলাদা Authenticator App রাখার সুবিধা কোথায়
আলাদা Authenticator App ব্যবহার করলে পাসওয়ার্ড এবং যাচাই কোড দুটি আলাদা স্থানে রাখা সম্ভব। ফলে Password Manager এর ভেতরের তথ্য এবং Authenticator এর তথ্য একই ব্যবস্থার ওপর পুরোপুরি নির্ভর করে না।
Bitwarden নিজেও আলাদা Authenticator App এবং Password Manager এর সমন্বিত Authenticator দুই ধরনের ব্যবস্থা দেয়। প্রতিষ্ঠানটি বলছে, ব্যবহারকারী নিজের নিরাপত্তার পছন্দ অনুযায়ী দুটোকে আলাদাভাবে বা একসঙ্গে ব্যবহার করতে পারেন।
বিশেষ করে যে Password Manager অ্যাকাউন্ট নিজেই Authenticator দিয়ে সুরক্ষিত, সেই অ্যাকাউন্টের যাচাই কোড একই ভল্টে রাখা নিয়ে সতর্ক থাকতে হবে। Bitwarden এ ক্ষেত্রে কোড আলাদাভাবে রাখার ব্যবস্থা দিয়েছে।
ফোন বদলালে Authenticator কোড কি হারিয়ে যায়
আগে ফোন হারালে বা বদলালে Authenticator কোড হারিয়ে যাওয়া বড় সমস্যা ছিল। তবে বর্তমানে কিছু জনপ্রিয় Authenticator এ নতুন ডিভাইসে কোড স্থানান্তর বা সমন্বয়ের ব্যবস্থা রয়েছে।
Google এর অফিসিয়াল নির্দেশনা অনুযায়ী, Google Authenticator এ Google Account দিয়ে ব্যবহার করলে নতুন ডিভাইসে সাইন ইন করার পর সংরক্ষিত কোড স্বয়ংক্রিয়ভাবে সমন্বয় হতে পারে।
Google Account ব্যবহার না করলেও পুরোনো ডিভাইস থেকে QR Code এর মাধ্যমে Authenticator অ্যাকাউন্ট নতুন ডিভাইসে স্থানান্তর করার সুযোগ রয়েছে। তাই ফোন বদলানো মানেই সব কোড হারানো নয়।
সাধারণ OTP কি ফিশিং থেকে সম্পূর্ণ নিরাপদ
এখানেই গুরুত্বপূর্ণ সীমাবদ্ধতা রয়েছে। NIST স্পষ্টভাবে জানায়, হাতে লিখে বা কপি করে দেওয়া OTP ভিত্তিক প্রমাণীকরণকে ফিশিং প্রতিরোধী হিসেবে বিবেচনা করা হয় না।
কারণ কোনো ব্যবহারকারী যদি ভুয়া লগইন পাতায় নিজের বর্তমান OTP দিয়ে দেন, আক্রমণকারী সেই সক্রিয় কোড প্রকৃত সাইটে ব্যবহার করার চেষ্টা করতে পারে।
NIST এর নির্দেশনায় WebAuthn এবং FIDO2 ভিত্তিক ক্রিপ্টোগ্রাফিক পদ্ধতিকে ফিশিং প্রতিরোধী প্রমাণীকরণের উদাহরণ হিসেবে উল্লেখ করা হয়েছে। অর্থাৎ শুধু OTP থাকলেই সব ধরনের ফিশিং ঝুঁকি শেষ হয়ে যায় না।
অনলাইনে ক্ষতিকর নির্দেশ বা প্রতারণার মাধ্যমে ব্যবহারকারীর তথ্য নেওয়ার ঝুঁকি নিয়ে আমাদের [AI ব্যবহারে ব্যক্তিগত তথ্য ও নিরাপত্তা ঝুঁকি] AI ব্যবহারে ব্যক্তিগত তথ্য ও নিরাপত্তা ঝুঁকি পোস্টটিও পড়তে পারেন।
তাহলে কোন ব্যবস্থা ব্যবহার করবেন
একটি ভালো Password Manager এর মধ্যে 2FA কোড রাখা ব্যবহারকারীর জন্য যথেষ্ট সুবিধাজনক হতে পারে। 1Password এবং Bitwarden এর মতো সেবায় এই সুবিধা আনুষ্ঠানিকভাবেই রয়েছে।
অন্যদিকে পাসওয়ার্ড এবং Authenticator আলাদা রাখতে চাইলে Google Authenticator অথবা আলাদা Bitwarden Authenticator এর মতো ব্যবস্থা ব্যবহার করা যায়। এতে দুটি তথ্য আলাদা অ্যাপে রাখার সুযোগ পাওয়া যায়।
আরও গুরুত্বপূর্ণ অ্যাকাউন্টের ক্ষেত্রে সংশ্লিষ্ট সেবা সমর্থন করলে Passkey অথবা FIDO2 ভিত্তিক নিরাপত্তা ব্যবস্থা বিবেচনা করা যায়, কারণ NIST ক্রিপ্টোগ্রাফিক পদ্ধতিকে ফিশিং প্রতিরোধের জন্য বেশি কার্যকর হিসেবে স্বীকৃতি দেয়।
ডিভাইস নিরাপত্তাও এখানে গুরুত্বপূর্ণ। Windows এ TPM এবং Secure Boot কীভাবে নিরাপত্তার অংশ হিসেবে ব্যবহৃত হয়, তা জানতে আমাদের [TPM 2.0 ও Secure Boot সম্পর্কিত প্রতিবেদন] TPM 2.0 ও Secure Boot সম্পর্কিত প্রতিবেদন পড়তে পারেন।
শেষ কথা
Password Manager এ 2FA কোড রাখা ভুল পদ্ধতি নয় এবং বড় Password Manager প্রতিষ্ঠানগুলো নিজেরাই এই সুবিধা দেয়। এতে লগইন সহজ হয় এবং প্রতিদিনের ব্যবহারে বাড়তি ঝামেলা অনেকটাই কমে।
তবে বেশি গুরুত্বপূর্ণ অ্যাকাউন্টে পাসওয়ার্ড এবং যাচাই কোড আলাদা রাখলে নিরাপত্তা ব্যবস্থার মধ্যে আরও বিচ্ছিন্নতা পাওয়া যায়। পাশাপাশি সম্ভব হলে Passkey বা FIDO2 ভিত্তিক ফিশিং প্রতিরোধী পদ্ধতি ব্যবহার করাও বিবেচনা করা উচিত।
সবশেষে মনে রাখতে হবে, কোনো একটি নিরাপত্তা পদ্ধতি সব ধরনের আক্রমণ ঠেকাতে পারে না। শক্তিশালী পাসওয়ার্ড, দুই ধাপের যাচাই, নিরাপদ ডিভাইস এবং ফিশিং সম্পর্কে সচেতনতা একসঙ্গে ব্যবহার করাই বেশি কার্যকর।
