
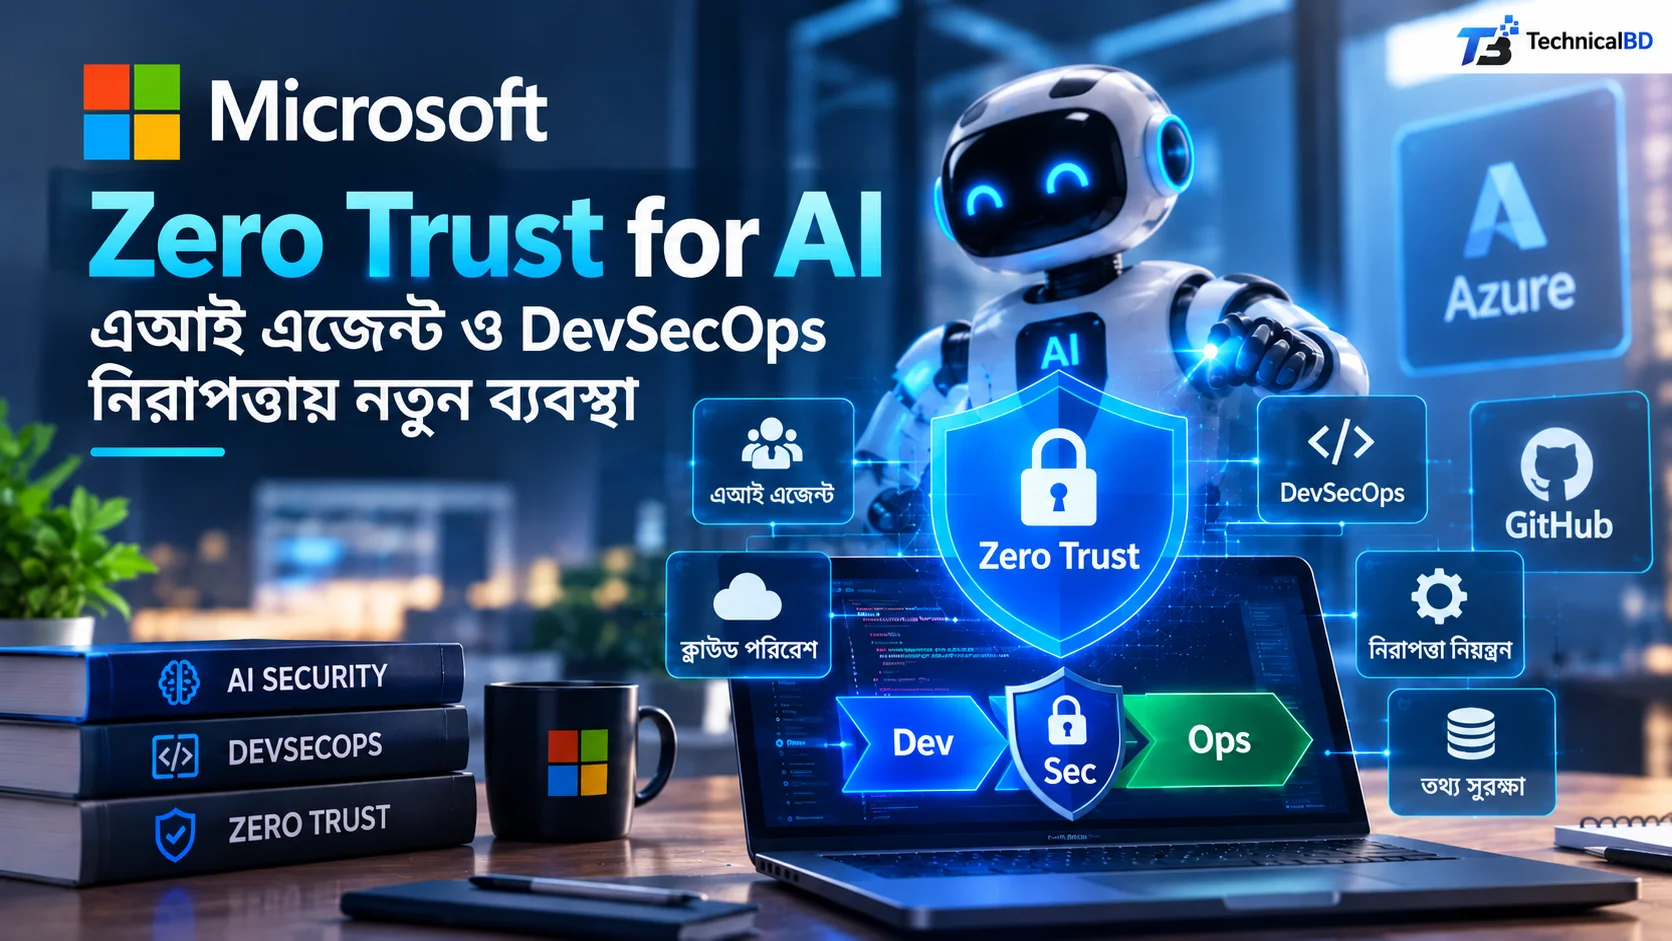
কৃত্রিম বুদ্ধিমত্তা এখন প্রতিষ্ঠানগুলোর সফটওয়্যার তৈরি, তথ্য ব্যবহার এবং স্বয়ংক্রিয় কাজ পরিচালনার ধরন বদলে দিচ্ছে। একই সঙ্গে এআই এজেন্টকে দেওয়া অতিরিক্ত অনুমতি নতুন ধরনের নিরাপত্তা ঝুঁকিও তৈরি করছে।
এই পরিস্থিতিতে Microsoft তাদের Zero Trust for AI কৌশল আরও বিস্তৃত করেছে। নতুন মূল্যায়ন ব্যবস্থা, DevSecOps নিরাপত্তা কাঠামো এবং এআই এজেন্ট নিয়ন্ত্রণের মাধ্যমে প্রতিষ্ঠানগুলোকে ঝুঁকি কমাতে সহায়তা করাই এর লক্ষ্য।
Microsoft এর আগস্টের অফিসিয়াল ঘোষণায় এআই, নিরাপত্তা কার্যক্রম ও অবকাঠামোর জন্য নতুন Zero Trust মূল্যায়ন এবং DevSecOps এর জন্য আলাদা নিরাপত্তা অংশ যোগ করার তথ্য দেওয়া হয়।
স্থানীয়ভাবে এআই ব্যবহারের গোপনীয়তা ও নিরাপত্তার বিষয়টি বুঝতে TechnicalBD এর ক্লাউড ছাড়াই লোকাল এআই এজেন্ট ব্যবহারের গাইড পড়তে পারেন।
Zero Trust for AI আসলে কী
Zero Trust এর মূল ধারণা হলো কোনো ব্যবহারকারী, যন্ত্র বা সফটওয়্যারকে শুধু পরিচিত বলে স্বয়ংক্রিয়ভাবে বিশ্বাস না করা। প্রতিটি গুরুত্বপূর্ণ প্রবেশাধিকার ও কাজ প্রয়োজন অনুযায়ী যাচাই করতে হয়।
Microsoft মার্চ ২০২৬ সালে Zero Trust for AI কাঠামো ঘোষণা করে। এতে এআই ব্যবস্থার জন্য তিনটি পরিচিত Zero Trust নীতি নতুনভাবে প্রয়োগের নির্দেশনা দেওয়া হয়।
প্রথম নীতি হলো প্রতিটি পরিচয় ও কাজ স্পষ্টভাবে যাচাই করা। দ্বিতীয়টি প্রয়োজনের বেশি অনুমতি না দেওয়া এবং তৃতীয়টি হলো সম্ভাব্য অনুপ্রবেশ ইতিমধ্যে ঘটতে পারে ধরে সুরক্ষা তৈরি করা।
এআই এজেন্টের ক্ষেত্রে বিষয়টি গুরুত্বপূর্ণ, কারণ একটি এজেন্ট শুধু তথ্য পড়তে নয়, ফাইল পরিবর্তন, অন্য সফটওয়্যার ব্যবহার এবং ব্যবহারকারীর হয়ে স্বয়ংক্রিয় কাজও করতে পারে।
আগস্টে কী পরিবর্তন আনে Microsoft
Microsoft আগস্টে Zero Trust মূল্যায়ন ব্যবস্থায় এআই, নিরাপত্তা কার্যক্রম এবং অবকাঠামোর জন্য নতুন অংশ যোগ করে। এর মাধ্যমে প্রতিষ্ঠানের বর্তমান নিরাপত্তা অবস্থার দুর্বল জায়গাগুলো শনাক্ত করার চেষ্টা করা হয়।
এই মূল্যায়ন প্রতিষ্ঠানের বিভিন্ন সেটিং এবং কার্যক্রমের সংকেত পরীক্ষা করে। এরপর কোথায় নিরাপত্তা দুর্বলতা রয়েছে এবং কোন সমস্যাটি আগে সমাধান করা উচিত, সে বিষয়ে অগ্রাধিকারভিত্তিক পরামর্শ দেয়।
প্রতিষ্ঠান যখন Copilot, এআই এজেন্ট এবং স্বয়ংক্রিয় সফটওয়্যার ব্যবহার বাড়ায়, তখন প্রচলিত ব্যবহারকারী ও যন্ত্রের পাশাপাশি এসব এআই ব্যবস্থার অনুমতি ও কার্যক্রমও পর্যবেক্ষণের প্রয়োজন তৈরি হয়।
DevSecOps এর জন্য নতুন নিরাপত্তা কাঠামো
সফটওয়্যার তৈরিতে এআই এখন কোড লেখা, প্যাকেজ নির্বাচন, পরীক্ষা এবং অবকাঠামোর সেটিং তৈরিতে সহায়তা করছে। এতে কাজ দ্রুত হলেও ভুল বা অনিরাপদ কোড ছড়িয়ে পড়ার আশঙ্কা বেড়ে যায়।
এই কারণে Microsoft Zero Trust Workshop এ নতুন DevSecOps অংশ যোগ করেছে। এতে ১৫টি নিয়ন্ত্রণ গোষ্ঠীর অধীনে মোট ৯১টি কাজ বা নিরাপত্তা ব্যবস্থা অন্তর্ভুক্ত করা হয়েছে।
এগুলো সফটওয়্যারের মূল কোড থেকে শুরু করে সংগ্রহশালা, নির্ভরশীল প্যাকেজ, তৈরি করা ফাইল এবং ক্লাউডে স্থাপন পর্যন্ত পুরো প্রক্রিয়ার নিরাপত্তা শক্তিশালী করার জন্য সাজানো হয়েছে।
সফটওয়্যার সরবরাহ ব্যবস্থায় আক্রমণের বাস্তব ঝুঁকি সম্পর্কে জানতে TechnicalBD এর TeamPCP ও Redis আক্রমণ সম্পর্কিত প্রতিবেদন পড়তে পারেন।
এআই দিয়ে কোড তৈরিতে ঝুঁকি কোথায়
এআই সহকারী কোনো কোড তৈরি করলে সেটি দেখতে সঠিক মনে হলেও ভেতরে নিরাপত্তা দুর্বলতা থাকতে পারে। একইভাবে ভুল বা ক্ষতিকর প্যাকেজের পরামর্শ দিলে সেটি পুরো সফটওয়্যার ব্যবস্থায় ঝুঁকি তৈরি করতে পারে।
আরও বড় সমস্যা হতে পারে অতিরিক্ত অনুমতি। একটি এআই এজেন্টকে প্রয়োজনের তুলনায় বেশি ফাইল, সংগ্রহশালা বা ক্লাউড সম্পদ ব্যবহারের অনুমতি দিলে আক্রান্ত হওয়ার পর ক্ষতির পরিমাণ অনেক বেড়ে যেতে পারে।
এই জায়গাতেই Zero Trust এর প্রয়োজনীয়তার নীতি গুরুত্বপূর্ণ। একটি এজেন্টের কাজের জন্য যতটুকু প্রবেশাধিকার প্রয়োজন, কেবল ততটুকুই দেওয়ার পরামর্শ দেয় Microsoft।
চারটি কাজে বিশেষ গুরুত্ব
Microsoft নতুন DevSecOps কাঠামোয় এআই সহায়তায় সফটওয়্যার তৈরির জন্য চারটি কাজকে বিশেষভাবে তুলে ধরেছে। এর মধ্যে রয়েছে কোড নিয়ন্ত্রণ, অনুমোদিত সরঞ্জাম নির্ধারণ, তথ্য সুরক্ষা এবং সরবরাহ ব্যবস্থার নিরাপত্তা।
এর অর্থ কোনো এআই সহকারী ইচ্ছামতো যেকোনো সফটওয়্যার বা বাহ্যিক সেবা ব্যবহার করতে পারবে না। প্রতিষ্ঠান চাইলে আগে থেকেই কোন সরঞ্জাম ব্যবহারযোগ্য হবে, তার সীমা নির্ধারণ করতে পারে।
একইভাবে গুরুত্বপূর্ণ তথ্য এআই ব্যবস্থার কাছে পাঠানোর আগে সেটির প্রয়োজন আছে কি না এবং কোন ব্যক্তি বা এজেন্ট সেটিতে প্রবেশ করতে পারবে, তা নিয়ন্ত্রণে রাখার পরামর্শ দেওয়া হয়েছে।
এআইয়ের স্মৃতিও এখন নিরাপত্তার অংশ
এআই এজেন্ট আগের কথোপকথন, নির্দেশনা বা ব্যবহারকারীর তথ্য মনে রাখতে পারলে কাজ আরও কার্যকর হয়। কিন্তু সেই স্মৃতি ভুলভাবে সংরক্ষিত হলে ব্যক্তিগত বা প্রতিষ্ঠানের গোপন তথ্য ফাঁস হতে পারে।
Microsoft তাই এআই স্মৃতিকে আলাদা নিরাপত্তা সীমা হিসেবে বিবেচনা করার পরামর্শ দিয়েছে। কী তথ্য কেন রাখা হচ্ছে, কোথা থেকে এসেছে এবং কখন মুছে ফেলা হবে, তা জানা প্রয়োজন।
ব্যবহারকারীরও নিজের তথ্যের ওপর নিয়ন্ত্রণ থাকা দরকার। কোন তথ্য এআই মনে রাখবে অথবা ভুলে যাবে, সে বিষয়ে পরিষ্কার নিয়ম তৈরি করাকে Microsoft নিরাপত্তার গুরুত্বপূর্ণ অংশ হিসেবে দেখছে।
সেপ্টেম্বরের আপডেটে নতুন কী এসেছে
২৪ সেপ্টেম্বর ২০২৬ তারিখে Microsoft Security এর নতুন আপডেটে স্থানীয় যন্ত্রে চলা এআই এজেন্ট শনাক্ত ও নিয়ন্ত্রণের নতুন ব্যবস্থার কথাও জানানো হয়েছে।
Microsoft বলছে, এআই এজেন্ট এখন কর্মীদের কম্পিউটার, ক্লাউড ব্যবস্থা এবং সফটওয়্যার তৈরির পরিবেশে কাজ করছে। তাই নিরাপত্তা দলকে জানতে হবে কোন এজেন্ট চলছে এবং সেটি কোন তথ্য ব্যবহার করছে।
আরও গুরুত্বপূর্ণ হলো, Microsoft এখন এআই এজেন্টের যোগাযোগের ক্ষেত্রেও Zero Trust নীতি প্রয়োগের দিকে যাচ্ছে। অর্থাৎ শুধু মানুষের প্রবেশাধিকার নয়, এজেন্ট থেকে এজেন্ট যোগাযোগও যাচাইয়ের আওতায় আসছে।
এআই ব্যবহার করে নিরাপত্তা দুর্বলতা কত দ্রুত খুঁজে পাওয়া যায়, তার একটি উদাহরণ TechnicalBD এর Zoomsday দুর্বলতা ও এআই সহায়তায় নিরাপত্তা গবেষণা প্রতিবেদনে পাওয়া যাবে।
কেন এজেন্টের যোগাযোগ নিয়ন্ত্রণ জরুরি
একটি এআই এজেন্ট যদি অন্য এজেন্ট বা সফটওয়্যারের সঙ্গে তথ্য আদান প্রদান করে, সেখানে ভুল নির্দেশনা বা ক্ষতিকর তথ্য প্রবেশ করলে পুরো কাজের ধারায় তার প্রভাব ছড়িয়ে পড়তে পারে।
তাই কোন এজেন্ট কার সঙ্গে যোগাযোগ করতে পারবে, কোন তথ্য পাঠাবে এবং কী ধরনের কাজ করতে পারবে, এসবের ওপর আলাদা অনুমতি ও পর্যবেক্ষণ ব্যবস্থা রাখা ক্রমশ গুরুত্বপূর্ণ হচ্ছে।
এখানে Zero Trust ধারণাটি মানুষের পরিচয় যাচাইয়ের সীমা ছাড়িয়ে এআই এজেন্ট, সফটওয়্যার এবং স্বয়ংক্রিয় কাজের প্রতিটি গুরুত্বপূর্ণ সংযোগ যাচাই করার দিকে এগিয়ে যাচ্ছে।
নতুন মূল্যায়ন ব্যবস্থা কীভাবে সাহায্য করবে
Microsoft এর Zero Trust Assessment প্রতিষ্ঠানের বর্তমান নিরাপত্তা পরিস্থিতি বিশ্লেষণ করে একটি প্রাথমিক চিত্র তৈরি করতে পারে। এরপর কোথায় বড় দুর্বলতা রয়েছে, সেটি অগ্রাধিকার অনুযায়ী দেখানোর ব্যবস্থা রয়েছে।
ফলাফল শুধু প্রযুক্তি দলের জন্য নয়। Microsoft ব্যবস্থাপনা পর্যায়ের জন্যও সংক্ষিপ্ত প্রতিবেদন দেওয়ার ব্যবস্থা রেখেছে, যাতে ঝুঁকি, অগ্রগতি এবং পরবর্তী প্রয়োজনীয় পদক্ষেপ সহজে বোঝা যায়।
এই মূল্যায়নের ফল পরে Zero Trust Workshop এ ব্যবহার করা যায়। Microsoft এর কাঠামো অনুযায়ী সেখান থেকে প্রতিষ্ঠান ১২ থেকে ২৪ মাসের একটি ধাপে ধাপে নিরাপত্তা পরিকল্পনা তৈরি করতে পারে।
সবকিছু একসঙ্গে পরিবর্তন করতে হবে না
Zero Trust বাস্তবায়নের বড় সমস্যা হলো একসঙ্গে অনেক পরিবর্তন করার চেষ্টা করা। Microsoft তাই কাজগুলোকে প্রথমে কী করতে হবে, পরে কী করতে হবে এবং এরপর কী করতে হবে এভাবে ভাগ করেছে।
এতে প্রতিষ্ঠান প্রথমে সবচেয়ে জরুরি নিরাপত্তা নিয়ন্ত্রণ চালু করতে পারে। পরে পরিচয়, যন্ত্র, তথ্য, নেটওয়ার্ক, অবকাঠামো এবং এআই ব্যবস্থার নিরাপত্তা ধীরে ধীরে আরও শক্তিশালী করা সম্ভব।
এ ধরনের ধাপে ধাপে পদ্ধতি ছোট প্রতিষ্ঠানের জন্যও গুরুত্বপূর্ণ, কারণ তাদের কাছে বড় প্রতিষ্ঠানের মতো আলাদা নিরাপত্তা দল বা বিপুল অর্থ ব্যয়ের সুযোগ সবসময় থাকে না।
বাংলাদেশি প্রতিষ্ঠানগুলোর জন্য এর গুরুত্ব
বাংলাদেশের সফটওয়্যার প্রতিষ্ঠান, ব্যাংক, অনলাইন ব্যবসা এবং প্রযুক্তি সেবাদাতা প্রতিষ্ঠানে এআই ব্যবহারের পরিমাণ বাড়লে এজেন্টকে দেওয়া অনুমতি এবং সংবেদনশীল তথ্য ব্যবহারের বিষয়টিও গুরুত্বপূর্ণ হয়ে উঠবে।
বিশেষ করে GitHub, ক্লাউড সেবা বা এআই কোড সহকারী ব্যবহারকারী প্রতিষ্ঠানে কোন কর্মী এবং কোন স্বয়ংক্রিয় ব্যবস্থা কতটুকু তথ্য ব্যবহার করতে পারবে, সে বিষয়ে পরিষ্কার নিয়ম থাকা প্রয়োজন।
এআই এজেন্ট নিয়ে নিরাপত্তার আরেকটি দিক জানতে TechnicalBD এর Google এর পরীক্ষায় এআই এজেন্টের নিয়ম এড়িয়ে যাওয়ার ঘটনা সম্পর্কিত প্রতিবেদন পড়তে পারেন।
Zero Trust কি সব আক্রমণ বন্ধ করবে
না। Zero Trust কোনো একক নিরাপত্তা সফটওয়্যার নয় এবং এটি সব ধরনের সাইবার আক্রমণ বন্ধ করার নিশ্চয়তাও দেয় না। বরং আক্রমণের সুযোগ ও সম্ভাব্য ক্ষতি সীমিত করার একটি নিরাপত্তা পদ্ধতি।
কোনো অ্যাকাউন্ট বা এআই এজেন্ট আক্রান্ত হলেও যদি তার অনুমতি সীমিত থাকে, তাহলে আক্রমণকারী পুরো প্রতিষ্ঠানের তথ্য বা অবকাঠামোয় সহজে প্রবেশ করতে পারবে না।
এই কারণেই পরিচয় যাচাই, সীমিত অনুমতি, নিয়মিত পর্যবেক্ষণ এবং আক্রমণ ঘটতে পারে ধরে আগেই প্রস্তুতি নেওয়াকে Zero Trust এর মূল ভিত্তি হিসেবে রাখা হয়েছে।
সাধারণ প্রশ্ন
Zero Trust for AI কী?
এটি Microsoft এর এমন একটি নিরাপত্তা কাঠামো, যেখানে প্রচলিত Zero Trust নীতিগুলো এআই এজেন্ট, মডেল, তথ্য, স্মৃতি এবং স্বয়ংক্রিয় কাজের ক্ষেত্রেও প্রয়োগ করা হয়।
DevSecOps অংশে কী রয়েছে?
Microsoft এর নতুন DevSecOps অংশে ১৫টি নিয়ন্ত্রণ গোষ্ঠী ও ৯১টি কাজ রয়েছে। এগুলো সফটওয়্যারের মূল কোড থেকে ক্লাউডে স্থাপন পর্যন্ত বিভিন্ন পর্যায়ের নিরাপত্তা শক্তিশালী করতে সাহায্য করে।
এআই এজেন্টকে কেন আলাদাভাবে সুরক্ষিত করতে হবে?
এআই এজেন্ট ব্যবহারকারীর হয়ে স্বয়ংক্রিয়ভাবে ফাইল, তথ্য এবং সফটওয়্যার ব্যবহার করতে পারে। অতিরিক্ত অনুমতি পেলে কোনো ভুল বা আক্রমণের সময় ক্ষতির পরিমাণ অনেক বেশি হতে পারে।
Microsoft কি স্থানীয় এআই এজেন্টও পর্যবেক্ষণ করছে?
সেপ্টেম্বর ২০২৬ এর নিরাপত্তা আপডেটে Microsoft স্থানীয় যন্ত্রে চলা এআই এজেন্ট শনাক্ত ও নিয়ন্ত্রণ এবং এজেন্টের যোগাযোগে Zero Trust প্রয়োগের নতুন সুবিধার কথা জানিয়েছে।
ছোট প্রতিষ্ঠানের জন্য Zero Trust প্রয়োজন কি?
প্রতিষ্ঠানের আকার ছোট হলেও গুরুত্বপূর্ণ তথ্য, ক্লাউড অ্যাকাউন্ট বা এআই সরঞ্জাম ব্যবহার করলে Zero Trust এর মৌলিক নীতিগুলো কার্যকর হতে পারে। সব ব্যবস্থা একসঙ্গে চালু করাও প্রয়োজন নয়।
শেষ কথা
Microsoft এর Zero Trust for AI উদ্যোগ এখন আর শুধু এআই নিরাপত্তার তাত্ত্বিক কাঠামো নয়। মূল্যায়ন ব্যবস্থা, DevSecOps নিরাপত্তা এবং এআই এজেন্ট নিয়ন্ত্রণের মাধ্যমে এটি বাস্তব প্রয়োগের দিকে এগিয়েছে।
আগস্টের নতুন DevSecOps অংশ সফটওয়্যার তৈরির পুরো প্রক্রিয়ায় Zero Trust প্রয়োগের পথ দেখিয়েছে। সেপ্টেম্বরের পরিবর্তন আবার স্থানীয় এআই এজেন্ট এবং তাদের যোগাযোগ নিয়ন্ত্রণের প্রয়োজনীয়তাকে সামনে এনেছে।
এআই এজেন্ট যত বেশি প্রতিষ্ঠানের গুরুত্বপূর্ণ কাজ করবে, ততই তাদের পরিচয়, অনুমতি, তথ্য ব্যবহার এবং যোগাযোগ পর্যবেক্ষণ জরুরি হবে। Microsoft এর বর্তমান দৃষ্টিভঙ্গিও মূলত সেই পরিবর্তনের জন্য প্রতিষ্ঠানগুলোকে প্রস্তুত করছে।
পোস্টটি সর্বশেষ হালনাগাদ করা হয়েছে: ২৭ সেপ্টেম্বর ২০২৬
